Domain geisterpirat.de kaufen?
Wir ziehen mit dem Projekt
geisterpirat.de um.
Sind Sie am Kauf der Domain
geisterpirat.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain geisterpirat.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **

Ähnliche Suchbegriffe für Ransomware-Schutz
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
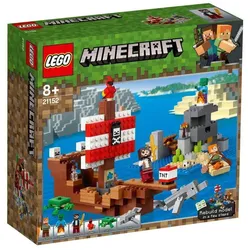
LEGO® Minecraft™ 21152 Das Piratenschiff-AbenteuerAhoi, Matrose! Sieh dir unseren neuen, coolen Minecraft™-Piraten-Skin an und begib dich gemeinsam mit Alex auf spannende Piraten-Abenteuer auf einer Minecraft-Schädelinsel. Baue ein furchteinflößendes Piratenschiff mit goldenen Verzierungen, Piratenflagge, Steg, Kanonen und sogar einem niedlichen Papagei. Lade die Schiffskanonen und hilf dabei, die Schildkröte und ihre Eier vor dem umherstreifenden Zombie zu beschützen. Schnapp dir danach Karte und Kompass, spring an Bord des Ruderboots und suche nach einem schönen Angelplatz – oder führt dich der freundliche Delfin vielleicht zu einem versunkenen Schatz? Und wenn du mal etwas Abwechslung brauchst, kannst du dieses modulare Set einfach in ein tolles tropisches Piratenlager umbauen. • Das Set enthält 2 Minifiguren: einen Piraten und Alex sowie einen Minecraft™-Zombie und je eine Delfin-, Papagei- und Schildkrötenfigur von Minecraft (neu ab Januar 2019). • Das Set enthält außerdem eine baubare Minecraft™-Inselszene und ein Spielzeug-Piratenschiff mit funktionierenden Kanonen, goldenen Verzierungen, Piratenflagge, Steg und Ruderboot. • Komm an Bord des Minecraft™-Piratenschiffs. Ziele mit den Kanonen, um feindselige Kreaturen abzuwehren, und beschütze die Schildkröteneier vor der Attacke des Zombies. • Kümmere dich um den niedlichen Papagei und füttere den Delfin. • Tausche die Schiffsmodule aus und erschaffe so ein Minecraft™-Schiffswrack. • Zur Ausrüstung gehört ein Schwert. • Die Zubehörteile umfassen eine Karte, TNT, einen Sockel für ein Feuerelement, 2 Schaufeln, eine Truhe, einen Schatz, eine Piratenflagge, eine Wasserflasche, eine Fackel und einen Kompass. • Lass deiner Fantasie freien Lauf und baue aus dem Set weitere LEGO® Minecraft™ Kreationen! • Dieses Set enthält mehr als 386 Teile. • Das Set ist 15 cm hoch, 23 cm breit und 23 cm tief.89,99 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
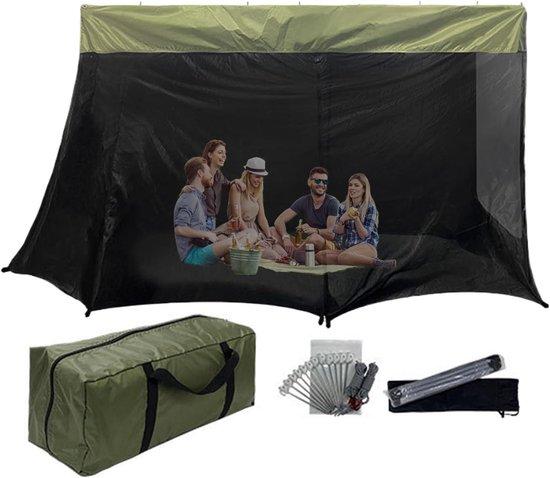
Autocampingzelt - SUV Zelt - Outdoor Abenteuer - UV-Schutz Schatten - 320x198x195 Cm - SchwarzSchaffen Sie mit diesem vielseitigen Autocamping-Zent sofort zusätzlichen Lebensraum für Ihre Outdoor-Abenteuer. Suchen Sie ein komfortables Versteck, das sich einfach an Ihrem Fahrzeug anbringen lässt? Dieses Zelt bietet die Lösung für einen komfortablen Aufenthalt im Freien, geschützt vor Sonne und leichtem Regen. Dieses wasserdichte und windresistente Zelt ist ideal für verschiedene Outdoor-Aktivitäten wie Camping, Roadtrips oder einen Tag am Strand.317,56 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Knobloch, Ina: Das Geheimnis der SchatzinselDas Geheimnis der Schatzinsel , Robert Louis Stevenson und die Kokosinsel - einem Mythos auf der Spur , Steuerketten, Zahnriemen & Einbausätze > Motoren & Motorteile , Erscheinungsjahr: 20090224, Produktform: Leinen, Autoren: Knobloch, Ina, Seitenzahl/Blattzahl: 222, Abbildungen: mit zahlreichen Karten und Fotos, Fachschema: Literaturgeschichte~Amerika (Erdteil) / Südamerika~Südamerika~Pazifik~Geschichte~Historie, Fachkategorie: Geschichte~Literatur: Geschichte und Kritik, Region: Pazifischer Ozean~Südamerika, Warengruppe: HC/Reiseberichte/Südamerika, Fachkategorie: Reiseberichte, Reiseliteratur, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: mareverlag GmbH, Verlag: mareverlag GmbH, Verlag: mareverlag, Länge: 221, Breite: 149, Höhe: 22, Gewicht: 400, Produktform: Gebunden, Genre: Reise, Genre: Reise, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Reiseführer,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
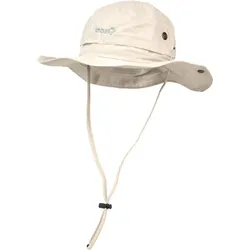
Sondra Wanderhut: Schutz und Stil auf Ihrem AbenteuerMit dem Sondra Hat sind Sie bei Ihren Outdoor-Abenteuern jeder Herausforderung gewachsen. Diese Unisex-Mütze vereint Funktionalität und Stil, um Ihnen das beste Wandererlebnis zu bieten. Es besteht aus einem hochwertigen Stoff mit UV-Schutzfaktor und heißversiegelten Nähten und schützt Sie vor schädlichen Sonnenstrahlen und schlechtem Wetter. Atemlöcher sorgen für optimale Belüftung und sorgen dafür, dass Sie jederzeit kühl und komfortabel bleiben. Darüber hinaus garantiert das verstellbare Design mit Gummi und Riemen sowie die Befestigung der Flügel mit Schnappverschlüssen einen perfekten und sicheren Sitz in jeder Situation. Machen Sie sich bereit, mit dem Sondra-Hut neue Horizonte zu erobern und lassen Sie Ihren Abenteuergeist in der Sonne erstrahlen.50,99 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
LEGO® Minecraft™ 21152 Das Piratenschiff-AbenteuerAhoi, Matrose! Sieh dir unseren neuen, coolen Minecraft™-Piraten-Skin an und begib dich gemeinsam mit Alex auf spannende Piraten-Abenteuer auf einer Minecraft-Schädelinsel. Baue ein furchteinflößendes Piratenschiff mit goldenen Verzierungen, Piratenflagge, Steg, Kanonen und sogar einem niedlichen Papagei. Lade die Schiffskanonen und hilf dabei, die Schildkröte und ihre Eier vor dem umherstreifenden Zombie zu beschützen. Schnapp dir danach Karte und Kompass, spring an Bord des Ruderboots und suche nach einem schönen Angelplatz – oder führt dich der freundliche Delfin vielleicht zu einem versunkenen Schatz? Und wenn du mal etwas Abwechslung brauchst, kannst du dieses modulare Set einfach in ein tolles tropisches Piratenlager umbauen. • Das Set enthält 2 Minifiguren: einen Piraten und Alex sowie einen Minecraft™-Zombie und je eine Delfin-, Papagei- und Schildkrötenfigur von Minecraft (neu ab Januar 2019). • Das Set enthält außerdem eine baubare Minecraft™-Inselszene und ein Spielzeug-Piratenschiff mit funktionierenden Kanonen, goldenen Verzierungen, Piratenflagge, Steg und Ruderboot. • Komm an Bord des Minecraft™-Piratenschiffs. Ziele mit den Kanonen, um feindselige Kreaturen abzuwehren, und beschütze die Schildkröteneier vor der Attacke des Zombies. • Kümmere dich um den niedlichen Papagei und füttere den Delfin. • Tausche die Schiffsmodule aus und erschaffe so ein Minecraft™-Schiffswrack. • Zur Ausrüstung gehört ein Schwert. • Die Zubehörteile umfassen eine Karte, TNT, einen Sockel für ein Feuerelement, 2 Schaufeln, eine Truhe, einen Schatz, eine Piratenflagge, eine Wasserflasche, eine Fackel und einen Kompass. • Lass deiner Fantasie freien Lauf und baue aus dem Set weitere LEGO® Minecraft™ Kreationen! • Dieses Set enthält mehr als 386 Teile. • Das Set ist 15 cm hoch, 23 cm breit und 23 cm tief.89,99 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware-Schutz
-
Autocampingzelt - SUV Zelt - Outdoor Abenteuer - UV-Schutz Schatten - 320x198x195 Cm - SchwarzSchaffen Sie mit diesem vielseitigen Autocamping-Zent sofort zusätzlichen Lebensraum für Ihre Outdoor-Abenteuer. Suchen Sie ein komfortables Versteck, das sich einfach an Ihrem Fahrzeug anbringen lässt? Dieses Zelt bietet die Lösung für einen komfortablen Aufenthalt im Freien, geschützt vor Sonne und leichtem Regen. Dieses wasserdichte und windresistente Zelt ist ideal für verschiedene Outdoor-Aktivitäten wie Camping, Roadtrips oder einen Tag am Strand.317,56 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Knobloch, Ina: Das Geheimnis der SchatzinselDas Geheimnis der Schatzinsel , Robert Louis Stevenson und die Kokosinsel - einem Mythos auf der Spur , Steuerketten, Zahnriemen & Einbausätze > Motoren & Motorteile , Erscheinungsjahr: 20090224, Produktform: Leinen, Autoren: Knobloch, Ina, Seitenzahl/Blattzahl: 222, Abbildungen: mit zahlreichen Karten und Fotos, Fachschema: Literaturgeschichte~Amerika (Erdteil) / Südamerika~Südamerika~Pazifik~Geschichte~Historie, Fachkategorie: Geschichte~Literatur: Geschichte und Kritik, Region: Pazifischer Ozean~Südamerika, Warengruppe: HC/Reiseberichte/Südamerika, Fachkategorie: Reiseberichte, Reiseliteratur, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: mareverlag GmbH, Verlag: mareverlag GmbH, Verlag: mareverlag, Länge: 221, Breite: 149, Höhe: 22, Gewicht: 400, Produktform: Gebunden, Genre: Reise, Genre: Reise, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Reiseführer,19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Stevenson, Robert Louis: Die SchatzinselDie Schatzinsel , Eines der berühmtesten Bücher der Weltliteratur in Neuübersetzung - spannendste Handlung in größter sprachlicher Dichte. "Die Schatzinsel", der große Abenteuerroman der frühen Moderne, hat schon die Leser im 19. Jahrhundert gefesselt und Generationen von Schriftstellern inspiriert - von Mark Twain bis Marcel Proust, von Henry James bis Bertolt Brecht. Das frühe Werk des Erzählers ist Geniestreich und Meisterwerk zugleich. Liebevoll zeichnet Stevenson Schauplätze und Figuren: den mutigen Jungen Jim Hawkins und den gerissenen Seeräuber Silver, und all die dubiosen und skurrilen Gestalten. Andreas Nohls Neuübersetzung wird begleitet von drei bisher in Deutschland ungedruckten Texten aus dem Umfeld des Romans, der berühmten Landkarte und einem Nachwort. - Die NZZ und DIE ZEIT schreiben beide, Andreas Nohls Neuübersetzung dieses tollen Buches sei allen bisherigen vorzuziehen; seine Kunst liege in der sprachlichen Verdichtung, heißt es in Denis Schecks Sendung im Deutschlandfunk. , Elektromotoren > Elektromotoren & -teile , Erscheinungsjahr: 20130930, Produktform: Leinen, Beilage: Lesebändchen, Autoren: Stevenson, Robert Louis, Redaktion: Nohl, Andreas, Übersetzung: Nohl, Andreas, Seitenzahl/Blattzahl: 384, Keyword: 19. Jahrhundert; Abenteuer; Abenteuerroman; England; Klassiker; Literaturkanon; Neuübersetzung; Seefahrt; Seeräuber; Thriller; Weltliteratur; englisch; frühe Moderne, Fachschema: Amerikanische Belletristik / Roman, Erzählung, Fachkategorie: Abenteuerromane~Belletristik in Übersetzung, Thema: Eintauchen, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Klassische Belletristik, Thema: Entspannen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hanser, Carl GmbH + Co., Verlag: Hanser, Carl GmbH + Co., Verlag: Hanser, Carl, Länge: 193, Breite: 123, Höhe: 25, Gewicht: 337, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 110622636,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.